谷歌云发布Agent计算引擎:为AI智能体配专属微虚拟机
谷歌云在AGNTCON + MCPCon大会上推出Agent Compute Engine,为每个AI智能体会话分配一台硬件隔离的microVM,沙箱内零凭据,采用四重身份体系与快照休眠机制,已支撑Gemini智能体运行,客户预览版将于未来数月推出。
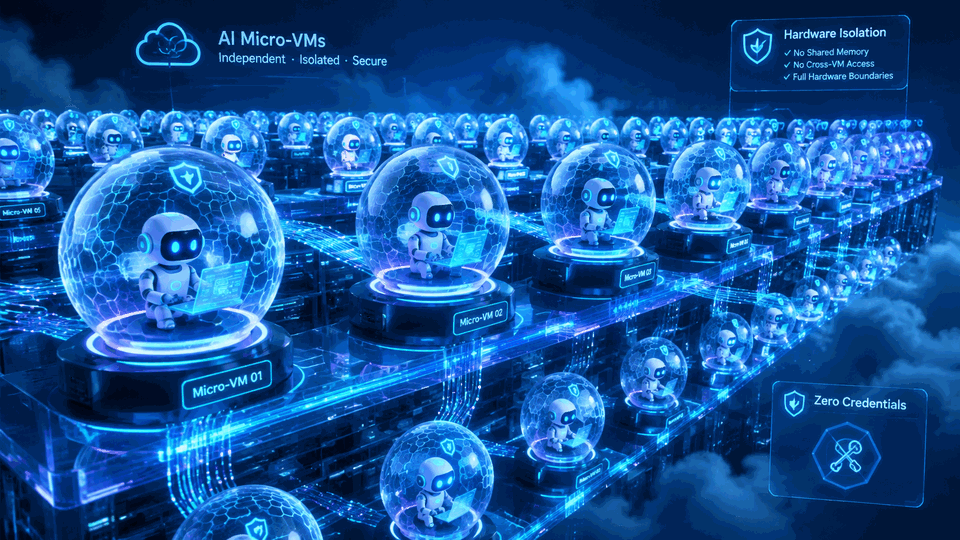
谷歌云本周在AGNTCON + MCPCon大会上正式发布Agent Compute Engine(ACE),一款专为AI智能体打造的计算服务。它的核心理念非常激进:每个智能体会话都运行在一台硬件隔离的microVM中,沙箱内部不持有任何凭据。这项服务已经在为Gemini作为工作任务智能体提供底层支撑,客户预览版计划在未来几个月内向外部开放。
为什么传统容器不够用,要给每个智能体一台microVM
ACE的卖点是"虚拟机级隔离,容器级速度与密度"。按照谷歌的技术架构,每个智能体被拆分为两部分:负责调用模型的"大脑"(harness)完全运行在沙箱之外,而执行代码、shell命令和浏览器的"双手"(sandbox)则运行在microVM之内,由harness显式地向沙箱派发指令。
每个会话运行在一个单租户的microVM中,由Cloud Hypervisor边界隔开,拥有独立的guest内核、root权限和Hyperdisk存储。宿主机是被谷歌托管的无状态设备,通过dm-verity强制执行只读根文件系统,Titanium芯片将证明密钥保存在guest之外,由Titanium IPU承载网络卸载。
沙箱内零凭据:流量必须经过vsock与Agent网关
网络设计是ACE最独特的部分。microVM没有标准网络接口、没有默认网关,也无法直接访问VPC。所有流量都必须跨越virtio-vsock边界进入本地代理,再转发到外部网关。guest端只获得一个会话级别的SPIFFE证书和一个短时效身份令牌,Agent Gateway在完成策略校验后,才会在传输途中换入真实的后端凭据。
谷歌的威胁模型假设攻击者已经控制了沙箱内的一切。即便智能体遭遇提示注入攻击,攻击者也找不到任何可窃取的密钥。这从根本上改变了智能体安全的攻防格局。
四重身份体系:让泄漏的令牌毫无价值
谷歌为每个智能体工作负载定义了四种身份:第一是用户身份,仅用于认证整体任务;第二是受托代理身份,这是一份加密范围限定的授权,存储在中心化授权服务中,绝不落在计算节点上;第三是Agent Workload Identity,即短时效的SPIFFE身份,也是唯一存在于沙箱内的身份;第四是Agent Workforce Identity,让智能体拥有自己的账户和资源,像一个真正的"数字员工"。
即便Agent Workload Identity被窃取,它对直接调用后端API也毫无用处——它只用于标识是哪个沙箱发出的数据包。Agent Gateway会在验证主机、用户、沙箱、会话与策略之后,在节点外将这一身份翻译为其他身份。
让闲置智能体近乎免费:快照休眠与写时复制内存
谷歌团队发现,智能体大部分时间都在等待模型响应或用户输入。因此当沙箱报告工具调用结束后,宿主机会将该闲置的microVM做检查点处理,使其占用零活跃资源,在下一次调用时再从快照恢复。密度则来自写时复制内存共享:预热快照镜像通过DAX映射,同一主机上的microVM共享基础操作系统和库页面,只有各智能体修改过的页面才消耗私有内存。
存储被切分为三部分:可丢弃的scratch覆盖层、共享只读卷,以及位于Hyperdisk上的持久化用户工作区。harness还支持克隆、快照/派生、回退与回滚等操作,便于智能体流程的调试与重放。开源的姊妹项目Agent Substrate可以运行在任何Kubernetes集群上。
性能数据亮眼但留有余地
谷歌公布的基准数据来自运行于GKE上的开源Agent Substrate:在20万个智能体的测试规模下,实现了每秒500次激活,挂起/恢复延迟低于500毫秒,计算密度最高提升10倍,单台主机可容纳1000个以上休眠智能体。作为对比,E2B文档公布的恢复时间约为1秒。
不过谷歌明确表示,这些数字并非来自Agent Compute Engine本身——ACE的启动时间、单机密度、定价和客户预览的具体日期均未公布,这是本次发布最大的信息缺口。
后续展望
ACE标志着云厂商竞争从"训练算力"延伸到了"智能体运行时"这一新赛道。当智能体成为工作负载的一等公民,隔离、身份、休眠调度这三个维度将决定平台成败。谷歌已经用Gemini、Antigravity以及内部的评估与强化学习管线验证了这套架构,未来几个月的客户预览将检验外部开发者是否买账。若ACE与Agent Substrate形成闭源托管加开源自建的组合拳,谷歌有望在智能体基础设施标准之争中抢占先机。